引言
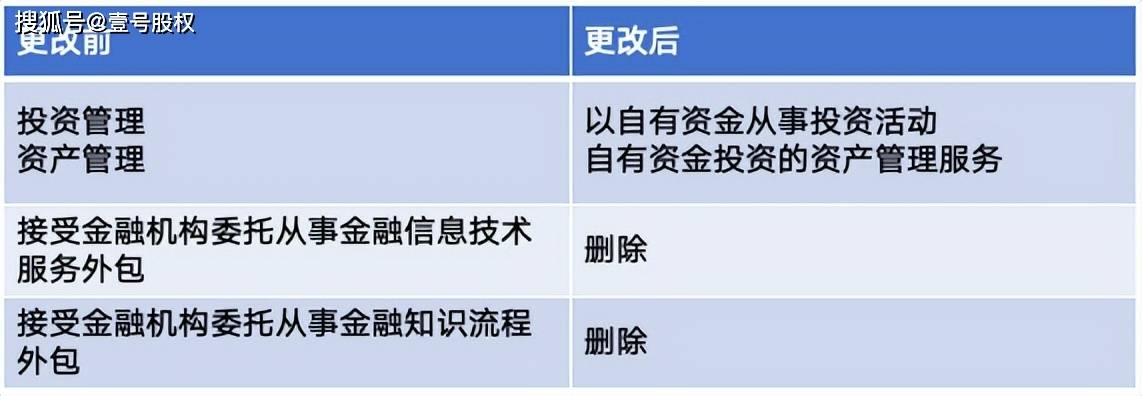
隨著金融業(yè)數(shù)字化轉(zhuǎn)型加速,金融機構(gòu)為提高運營效率、降低成本,越來越多地將非核心業(yè)務(wù)委托給外部服務(wù)商。其中,金融知識流程外包(Knowledge Process Outsourcing,簡稱KPO)因涉及專業(yè)分析、數(shù)據(jù)挖掘、風(fēng)險管理建模等高知識密度活動,正成為外包的重要形態(tài)。KPO在帶來專業(yè)優(yōu)勢的也帶來了數(shù)據(jù)泄露、質(zhì)量控制失效、合規(guī)套利、聲譽傳導(dǎo)等新型風(fēng)險。為此,監(jiān)管機構(gòu)相繼出臺《金融機構(gòu)外包風(fēng)險管理指引》(以下簡稱《指引》),對接受金融機構(gòu)委托從事金融知識流程外包的機構(gòu)提出明確的合規(guī)與風(fēng)控要求。
一、金融知識流程外包的界定與特征
金融知識流程外包,是指金融機構(gòu)將需要專業(yè)知識與判斷能力的業(yè)務(wù)流程委托給外部服務(wù)商,典型場景包括:
- 信貸風(fēng)險模型開發(fā)與驗證
- 反洗錢可疑交易分析
- 投資研究與估值分析
- 監(jiān)管報送數(shù)據(jù)治理
- 財務(wù)咨詢與審計輔助
與傳統(tǒng)信息技術(shù)外包或業(yè)務(wù)流程外包相比,KPO具有三個顯著特征:一是知識密集,輸出成果高度依賴專業(yè)人才的經(jīng)驗與判斷;二是數(shù)據(jù)敏感,外包過程中常涉及客戶信息、交易數(shù)據(jù)乃至內(nèi)幕信息;三是責(zé)任交叉,金融機構(gòu)保留最終責(zé)任,但外包方實際執(zhí)行關(guān)鍵控制環(huán)節(jié)。
二、《指引》對外包風(fēng)險管理的總體框架
《指引》要求金融機構(gòu)建立“事前評估—事中控制—事后評價”的全周期外包風(fēng)險管理體系,并強調(diào)董事會與高級管理層的最終責(zé)任。對于KPO,尤其需要關(guān)注以下六項核心要求:
- 外包決策的審慎性:不得將核心管理職能、風(fēng)險管理職能整體外包。KPO若涉及實質(zhì)性風(fēng)險判斷,應(yīng)限定為輔助性、建議性角色。
- 服務(wù)商準入與盡職調(diào)查:重點考察服務(wù)商的專業(yè)資質(zhì)、數(shù)據(jù)安全能力、人員穩(wěn)定性、過往合規(guī)記錄及利益沖突狀況。
- 合同約束與服務(wù)水平協(xié)議:明確知識成果的歸屬、保密義務(wù)、分包限制、審計權(quán)、違約與退出安排。
- 持續(xù)監(jiān)控與審計:金融機構(gòu)應(yīng)定期對外包活動進行現(xiàn)場或非現(xiàn)場檢查,必要時聘請第三方審計。KPO場景下,需增加對模型文檔、分析日志、變更記錄的復(fù)查。
- 數(shù)據(jù)保護與跨境傳輸:遵守《個人信息保護法》《數(shù)據(jù)安全法》,涉及跨境KPO時須完成安全評估或取得標準合同備案。
- 業(yè)務(wù)連續(xù)性預(yù)案:針對KPO服務(wù)商突然中斷、人才流失、信息安全事件等,制定替代方案與恢復(fù)時限。
三、接受金融機構(gòu)委托從事金融知識流程外包的合規(guī)要點
對于承接KPO的服務(wù)商(以下簡稱“承包方”),《指引》雖直接規(guī)范金融機構(gòu),但通過合同條款與監(jiān)管傳導(dǎo),實際也對承包方提出硬性約束。承包方應(yīng)主動建立以下合規(guī)機制:
(一)治理與責(zé)任架構(gòu)
- 設(shè)立專門的外包服務(wù)合規(guī)官或團隊,直接向機構(gòu)負責(zé)人報告。
- 與委托方簽訂責(zé)任矩陣,明確每項知識流程的決策權(quán)歸屬(建議權(quán) vs 執(zhí)行權(quán))。
- 不得將委托業(yè)務(wù)再次分包,除非事先獲得書面同意且分包商符合同等標準。
(二)數(shù)據(jù)安全與信息隔離
- 對委托方數(shù)據(jù)實行邏輯隔離或物理隔離,禁止與自身其他業(yè)務(wù)數(shù)據(jù)混用。
- 建立訪問控制、加密傳輸、操作留痕等機制,審計日志保存不少于5年。
- 內(nèi)幕信息與未公開信息需單獨隔離,限制知悉范圍,禁止用于自身交易或?qū)ν庑孤丁?/li>
(三)專業(yè)質(zhì)量控制
- 建立知識成果復(fù)核制度:初級分析人員產(chǎn)出后,須經(jīng)高級專家二審。
- 對模型類KPO實施版本管理、回測驗證與偏差說明。
- 向委托方披露模型假設(shè)、數(shù)據(jù)來源、局限性及潛在沖突。
(四)合規(guī)與報告義務(wù)
- 配合委托方及監(jiān)管機構(gòu)的現(xiàn)場檢查、非現(xiàn)場調(diào)查。
- 發(fā)生重大信息安全事件、人員集體離職、監(jiān)管處罰時,須在24小時內(nèi)書面通知委托方。
- 每年至少開展一次外包風(fēng)險自評估,并向委托方提交報告。
四、監(jiān)管趨勢與實務(wù)建議
從近期監(jiān)管處罰案例看,KPO外包違規(guī)主要集中在:數(shù)據(jù)泄露未報告、模型嚴重偏差未糾正、強制分包、未按約定退還數(shù)據(jù)等。未來監(jiān)管趨勢有三點值得關(guān)注:
- 穿透式監(jiān)管:無論外包鏈條多長,監(jiān)管可直接追責(zé)承包方,要求其遵守與金融機構(gòu)同等的合規(guī)標準。
- 關(guān)鍵服務(wù)商清單:重要KPO服務(wù)商可能被納入監(jiān)管白名單或黑名單,限制與特定機構(gòu)合作。
- 跨境KPO收緊:涉及境外主體的知識流程外包,數(shù)據(jù)出境與安全審查將更加嚴格。
對此,建議金融機構(gòu)與承包方共同采取以下實務(wù)動作:
- 建立聯(lián)合應(yīng)急響應(yīng)小組,每半年演練一次數(shù)據(jù)泄露或服務(wù)中斷場景。
- 采用零信任架構(gòu)對KPO環(huán)境進行安全加固。
- 合同中加入可變違約金與審計費用承擔(dān)條款。
- 承包方主動獲得ISO 27001、ISO 27701等認證,提升可信度。
五、
金融知識流程外包是一把雙刃劍:恰當運用可提升金融決策的專業(yè)性與效率,管理不當則可能引發(fā)系統(tǒng)性風(fēng)險交叉?zhèn)魅尽!督鹑跈C構(gòu)外包風(fēng)險管理指引》為行業(yè)劃定了底線規(guī)則。對于接受委托從事金融知識流程外包的機構(gòu)而言,合規(guī)不是成本,而是持續(xù)獲得委托的機會門檻。唯有把數(shù)據(jù)安全、責(zé)任邊界、專業(yè)復(fù)核做實做細,才能在嚴監(jiān)管環(huán)境下行穩(wěn)致遠。